Ética y desafíos de la inteligencia artificial
Ética y desafíos de la inteligencia artificial: principios UNESCO y NIST, sesgo, privacidad y el Reglamento de IA de la UE. Ciclo de gobernanza para empresas.
Carlos C.
Publicado el
La ética de la inteligencia artificial estudia cómo diseñar, desplegar y gobernar sistemas de IA para que respeten la dignidad humana, los derechos fundamentales, la autonomía y el bienestar colectivo. No se limita a preguntar si una tecnología funciona. También examina para quién funciona, quién asume sus riesgos, quién responde cuando falla y si su uso es proporcional a un fin legítimo. Este artículo va a empresas y administraciones que ya usan IA —o van a usarla— y necesitan controles, no un manifiesto.
La UNESCO propone evaluar la IA desde la dignidad, la prevención del daño y su impacto sobre las personas, la sociedad y el medioambiente. Un sistema técnicamente preciso puede seguir siendo éticamente inaceptable si invade la privacidad, discrimina, manipula a sus usuarios o impide que una persona cuestione una decisión que le afecta.
La cuestión central no es escoger entre innovación o regulación. Es construir una innovación responsable. El mapa de la década está en el futuro de la inteligencia artificial en la sociedad (2026-2036). Aquí, el cómo.
Resumen
- Ocho principios prácticos (UNESCO, NIST, Consejo de Europa): beneficio, justicia, autonomía, privacidad, transparencia, responsabilidad, robustez, sostenibilidad.
- Nueve desafíos: sesgo, vigilancia, opacidad, responsabilidad diluida, desinformación, trabajo, propiedad intelectual, fiabilidad y huella ambiental.
- El Reglamento de IA de la UE clasifica por riesgo. En España, AESIA y AEPD se reparte supervisión y datos. La alfabetización en IA es obligatoria desde el 2 de febrero de 2025.
- Un ciclo de 9 pasos convierte el principio en control. El caso de filtro de currículos muestra por qué la eficiencia no basta.
Principios fundamentales
Los marcos de la UNESCO, el NIST y el Consejo de Europa convergen en varios principios: seguridad, equidad, privacidad, transparencia, responsabilidad, supervisión humana y respeto a los derechos fundamentales. Ficha UNESCO: ética de la IA.
| Principio | Pregunta práctica | Aplicación |
|---|---|---|
| Beneficio y no maleficencia | ¿Aporta un beneficio real y se han reducido los daños previsibles? | Evaluar riesgos antes y durante el uso. |
| Justicia y equidad | ¿Perjudica sistemáticamente a ciertos colectivos? | Probar resultados por sexo, edad, origen, discapacidad y otros factores pertinentes. |
| Autonomía humana | ¿La persona conserva capacidad de decisión? | Evitar manipulación y mantener intervención humana significativa. |
| Privacidad | ¿Solo se recogen y utilizan los datos necesarios? | Minimización, seguridad, límites de finalidad y plazos de conservación. |
| Transparencia | ¿Se sabe que interviene una IA y se entiende su función? | Informar sobre propósito, límites, datos y grado de automatización. |
| Responsabilidad | ¿Hay alguien claramente responsable del resultado? | Asignar propietarios, registrar decisiones, auditar y facilitar reclamaciones. |
| Robustez | ¿Funciona de manera fiable fuera de condiciones ideales? | Pruebas, monitorización, ciberseguridad y mecanismos de parada. |
| Sostenibilidad | ¿El beneficio justifica su coste ambiental y social? | Medir energía, infraestructura, materiales y efectos distributivos. |
Estos principios no son un póster. Cada fila es una pregunta que alguien con autoridad tiene que poder responder por escrito antes del despliegue.
Principales desafíos
Sesgo y discriminación
La IA aprende patrones de datos históricos. Cuando esos datos reflejan desigualdades, errores de medición o una representación insuficiente de ciertos grupos, el sistema puede reproducir o amplificar el problema. La equidad no se consigue simplemente eliminando atributos sensibles: otras variables pueden actuar como sustitutos, y distintas definiciones estadísticas de «justicia» pueden resultar incompatibles entre sí.
La respuesta exige analizar el contexto y no solo la precisión media: calidad y procedencia de los datos, errores por subgrupo, consecuencias de falsos positivos y negativos, participación de las personas afectadas y revisión continua. El Reglamento europeo exige para los sistemas de alto riesgo gestión de riesgos, gobernanza de datos, trazabilidad, documentación, supervisión humana, robustez y ciberseguridad (AI Act).
Privacidad y vigilancia
Los sistemas de IA pueden inferir información sensible a partir de datos aparentemente inocuos, combinar bases de datos y facilitar vigilancia a gran escala. También plantean dudas sobre consentimiento, reutilización de información, extracción masiva de datos y posibilidad de borrar o corregir datos personales.
En la Unión Europea, el artículo 22 del RGPD reconoce el derecho a no quedar sometido, con excepciones, a decisiones exclusivamente automatizadas que produzcan efectos jurídicos o similares; cuando procede una excepción, contempla salvaguardias como intervención humana, expresión del propio punto de vista e impugnación. La AEPD publica orientaciones de adecuación al RGPD y controles para auditar tratamientos con IA.
Opacidad y explicabilidad
Algunos modelos complejos no permiten explicar de forma intuitiva por qué producen un resultado. Sin embargo, la explicación necesaria depende del destinatario: un técnico necesita información distinta de la que necesita una persona a quien se deniega un crédito.
La transparencia útil debe permitir comprender el papel de la IA, sus limitaciones, el origen del resultado y las vías de recurso. El Consejo de Europa establece que la información debe ser suficiente para que las personas afectadas puedan cuestionar una decisión y el propio uso del sistema.
Responsabilidad
En un sistema intervienen desarrolladores, proveedores de modelos, integradores, distribuidores y organizaciones usuarias. Esa cadena puede diluir la responsabilidad cuando ocurre un daño. La frase «lo decidió el algoritmo» no constituye una justificación ética: deben existir responsables con autoridad para intervenir, registros verificables y procedimientos de reparación.
La rendición de cuentas requiere definir por adelantado quién aprueba el uso, quién vigila el rendimiento, quién investiga incidentes y quién compensa a los afectados. También exige evitar una supervisión humana meramente simbólica: la persona revisora necesita información, competencia, tiempo y libertad real para contradecir al sistema.
Desinformación y manipulación
La IA generativa abarata la producción de textos, imágenes, audio y vídeo persuasivos. Esto permite usos legítimos, pero también suplantación, fraude, contenido íntimo no consentido, propaganda y campañas de influencia. El problema no depende únicamente de que una pieza sea falsa: la producción masiva de contenido dudoso puede erosionar la confianza en pruebas auténticas.
Las respuestas incluyen procedencia del contenido, etiquetado, detección, verificación independiente, diseño contra abusos y educación mediática. El Reglamento europeo combina obligaciones de transparencia para determinados sistemas con prohibiciones sobre prácticas consideradas de riesgo inaceptable. Resumen: high-level summary of the AI Act.
Trabajo y desigualdad
La IA puede elevar la productividad y complementar capacidades, pero también redistribuir tareas, ingresos y poder de negociación. La OIT estima que uno de cada cuatro trabajadores se encuentra en una ocupación con algún grado de exposición a la IA generativa; sostiene que, por la persistencia de tareas que requieren intervención humana, la transformación del empleo es más probable que su desaparición completa (actualización 2025).
El reto ético consiste en repartir beneficios y costes mediante formación, participación laboral, protección social y transiciones justas. También deben vigilarse los sistemas algorítmicos de contratación, evaluación y gestión, ya que pueden afectar oportunidades profesionales y derechos laborales.
Propiedad intelectual
Los modelos generativos suscitan conflictos sobre la procedencia y licencia del material de entrenamiento, la atribución, la remuneración de creadores y la similitud de los resultados con obras existentes. La solución no es puramente técnica: requiere reglas claras sobre acceso a contenidos, reservas de derechos, trazabilidad y reparto de valor.
En la práctica, una organización debería comprobar las condiciones de uso del proveedor, limitar la introducción de material confidencial, revisar derechos antes de publicar y mantener intervención humana sobre resultados creativos o comerciales.
Seguridad y fiabilidad
Los modelos pueden producir errores convincentes, instrucciones inseguras o resultados imprevisibles ante entradas maliciosas. En sectores como salud, transporte, justicia o infraestructuras, la gravedad del daño exige validación proporcional al riesgo y límites estrictos a la automatización.
El NIST considera que una IA fiable debe ser válida, segura, resiliente, responsable, transparente, explicable, protectora de la privacidad y justa, con los sesgos perjudiciales gestionados; estas propiedades deben equilibrarse según el contexto de uso (AI RMF).
Si el sistema se conecta a producción, el control no acaba en la política. Un pentest comprueba si alguien fuerza el modelo, los permisos o la API. Guía: qué es el pentesting.
Medioambiente
El entrenamiento y uso de modelos, junto con la construcción de centros de datos, consumen electricidad, agua y materiales. La AIE señala que la expansión de la IA está impulsando centros de datos más grandes e intensivos en energía y puede crear tensiones locales donde se concentra la demanda. Observatorio: Energy and AI Observatory.
Una evaluación responsable debe comparar el coste ambiental marginal con el beneficio obtenido, elegir modelos del tamaño adecuado, reutilizar resultados cuando sea posible, medir consumos y considerar la ubicación y la fuente de energía.
Marco regulatorio europeo
El Reglamento de IA de la UE adopta un enfoque basado en riesgo: prohíbe determinadas prácticas de riesgo inaceptable, impone controles estrictos a usos de alto riesgo, establece obligaciones de transparencia para ciertos usos y deja cargas menores para aplicaciones de riesgo mínimo.
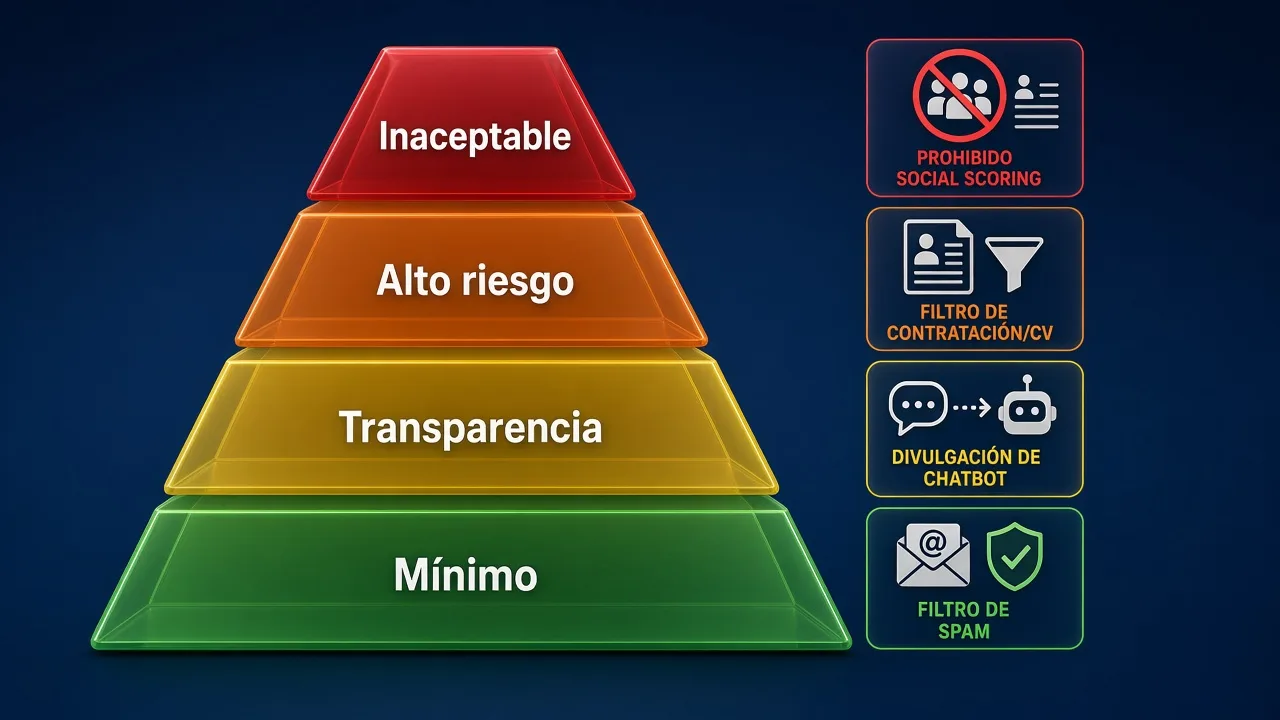
No es el diagrama oficial de Bruselas. Es la lógica del reglamento en una sola imagen. Arriba, prácticas prohibidas. Debajo, empleo, educación o infraestructuras críticas, con controles duros. Luego, avisos de que hablas con una IA. En la base, usos de bajo impacto. Clasificar mal el piso es el error caro.
Entre los ámbitos de alto riesgo figuran determinados usos en infraestructuras críticas, educación, empleo, servicios esenciales, biometría y seguridad de productos. La regulación exige, según el caso, gestión de riesgos, datos adecuados, documentación, registros, información al usuario profesional, supervisión humana, precisión, robustez y ciberseguridad.
En España, la AESIA tiene como misión supervisar el uso ético y seguro de la IA y el cumplimiento de la normativa nacional y europea, mientras que la AEPD mantiene competencias sobre protección de datos. La obligación europea de adoptar medidas de alfabetización en IA para el personal que opera estos sistemas se aplica desde el 2 de febrero de 2025 (FAQ de la Comisión).
Gobernanza responsable
Una organización puede convertir los principios éticos en controles concretos mediante este ciclo:
- Definir el propósito. Documentar el problema, el beneficio esperado y por qué la IA es necesaria y proporcionada.
- Clasificar el riesgo. Considerar sector, población afectada, gravedad, escala, reversibilidad y obligaciones legales.
- Gobernar datos y proveedores. Verificar procedencia, representatividad, licencias, privacidad, seguridad y condiciones contractuales.
- Evaluar antes del despliegue. Probar precisión, sesgo, robustez, ciberseguridad, accesibilidad, explicabilidad e impacto sobre derechos.
- Asignar responsabilidad humana. Nombrar responsables con autoridad, criterios de escalado y capacidad para detener el sistema.
- Informar y ofrecer recurso. Comunicar que se usa IA, explicar sus límites y habilitar revisión o reclamación accesible.
- Monitorizar en producción. Detectar deriva, errores por subgrupos, incidentes y usos no previstos.
- Auditar y reparar. Conservar registros, realizar revisiones independientes y corregir o compensar daños.
- Retirar cuando sea necesario. Establecer umbrales de suspensión y un plan de desactivación segura.
Este ciclo encaja con el plan de 90 días de las aplicaciones de IA en los negocios: sin paso 5 y 9, el piloto no tiene freno.
Ejemplo práctico
Supóngase que una empresa usa IA para filtrar currículos. La eficiencia administrativa no basta para justificarla: debe comprobar si el sistema rechaza de forma desproporcionada a algún colectivo, si las variables se relacionan realmente con el puesto, si el candidato sabe que interviene una IA y si puede pedir revisión humana. Los sistemas de selección y gestión laboral figuran entre los usos que la UE considera potencialmente de alto riesgo.
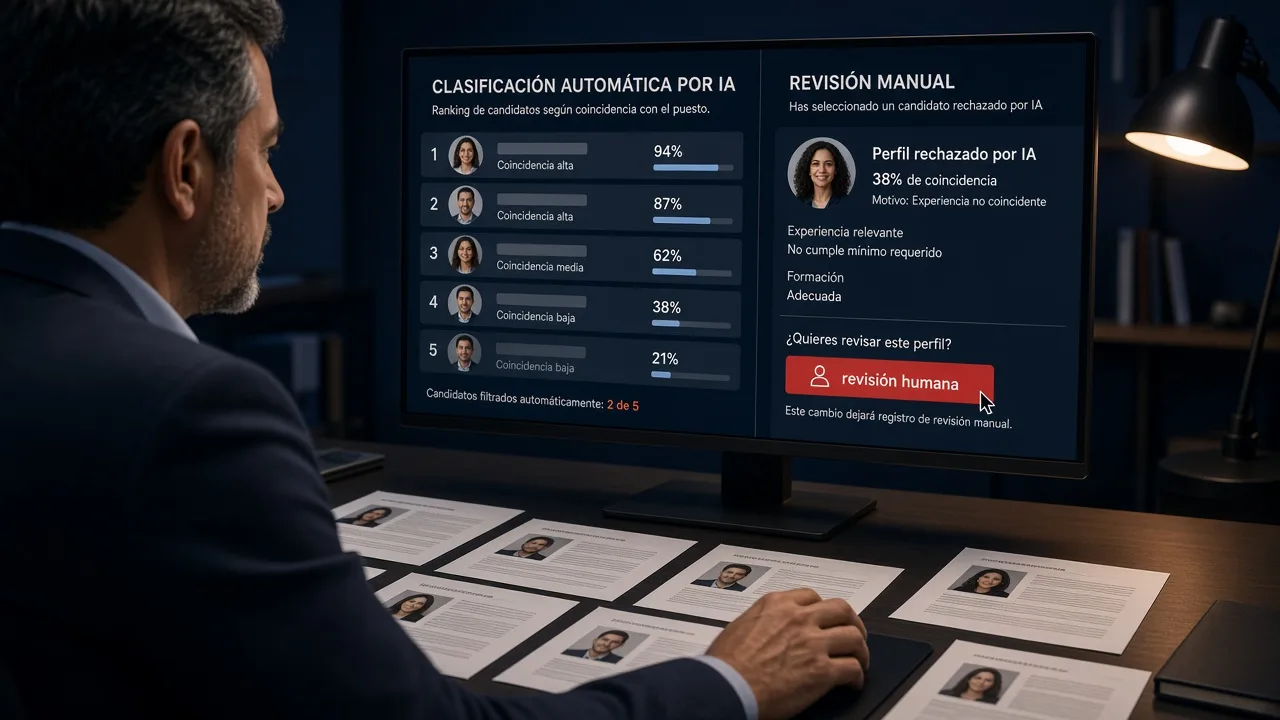
La escena no es «la IA contrata». Es el mínimo ético: alguien con tiempo, criterio y autoridad para contradecir al ranking. Si la persona revisora solo pulsa «aceptar todo» a las 18:40, la supervisión es teatro. El Reglamento lo llama supervisión humana. En la práctica es esto.
Una implantación responsable combinaría pruebas por subgrupos, documentación de criterios, revisión humana con capacidad efectiva de corrección, controles de privacidad, registro de decisiones y un canal de reclamación. También compararía el sistema con el proceso humano previo, porque sustituir un método sesgado por otro ligeramente menos sesgado puede ser una mejora, pero no convierte automáticamente el resultado en justo.
Debate de fondo
La ética de la IA enfrenta tensiones que no se resuelven con una sola métrica: precisión frente a explicabilidad, personalización frente a privacidad, apertura frente a seguridad y automatización frente a autonomía. Por ello, las decisiones deben ser contextuales, participativas y revisables.
La meta no es una IA infalible, sino instituciones capaces de anticipar daños, rendir cuentas y corregirlos. La pregunta decisiva debe pasar de «¿podemos automatizarlo?» a «¿debemos hacerlo, bajo qué condiciones y con qué garantías para quienes soportan el riesgo?».
Si vas a desplegar un flujo real, los controles de la tabla de riesgos en aplicaciones innovadoras de la IA en los negocios y una conversación de 30 minutos evitan comprar un modelo antes de clasificar el riesgo.
Preguntas frecuentes
¿Qué es la ética de la inteligencia artificial?
Es el marco para diseñar, desplegar y gobernar sistemas de IA de modo que respeten dignidad, derechos, autonomía y bienestar. No pregunta solo si el sistema acierta. Pregunta para quién funciona, quién carga el riesgo, quién responde si falla y si el uso es proporcional. UNESCO lo ancla en dignidad y prevención del daño.
¿Qué dice el Reglamento de IA de la UE?
Clasifica por riesgo. Prohíbe prácticas inaceptables, impone controles duros a usos de alto riesgo (empleo, educación, infraestructuras críticas, cierta biometría), obliga a transparencia en algunos sistemas y deja cargas menores al riesgo mínimo. En España, AESIA supervisa IA; la AEPD, datos. La alfabetización del personal aplica desde el 2 de febrero de 2025.
¿Cómo evitar el sesgo en un sistema de IA?
No basta borrar el sexo o el código postal. Hay que medir errores por subgrupo, mirar falsos positivos y negativos, documentar criterios y revisar en producción. Distintas métricas de «justicia» pueden chocar. El alto riesgo europeo exige gobernanza de datos, trazabilidad y supervisión humana, no solo una precisión media alta.
¿Quién es responsable si una IA se equivoca?
La organización que la pone en marcha, no «el algoritmo». Hay que nombrar quién aprueba, quién vigila, quién investiga y quién repara. La persona que supervisa necesita información, tiempo y libertad real para decir no. Una cadena de proveedores no diluye esa obligación.
¿El RGPD permite decisiones solo con IA?
Como regla, no cuando producen efectos jurídicos o similares, salvo excepciones con salvaguardias: intervención humana, derecho a exponer el propio punto de vista e impugnación. La AEPD tiene guías de adecuación y de auditoría de tratamientos con IA. Clasificar el caso antes de comprar el modelo.
Fuentes
- Recomendación sobre la Ética de la Inteligencia Artificial, UNESCO
- Ética de la IA, UNESCO (artículo)
- AI Risks and Trustworthiness, NIST AIRC
- Ética de la inteligencia artificial, UNESCO
- Framework Convention on Artificial Intelligence, Consejo de Europa
- AI Act, Comisión Europea
- Artículo 22 del RGPD
- Guía AEPD de adecuación al RGPD
- Guía AEPD de auditorías de IA
- High-level summary of the AI Act
- Generative AI and Jobs, OIT
- Generative AI and jobs: 2025 update, OIT
- NIST AI Risk Management Framework
- Artificial Intelligence, AIE
- Energy and AI Observatory, AIE
- AESIA
- AI Literacy FAQ, Comisión Europea
Artículos relacionados
El futuro de la inteligencia artificial en la sociedad (2026-2036)
El futuro de la inteligencia artificial en la sociedad (2026-2036): trabajo, educación, salud, energía y gobernanza. Cifras de OIT, WEF y AIE. Mapa de la década.
Auditoria de ciberseguridad para empresas
Descubre por qué una auditoría de ciberseguridad es vital para tu empresa. Asegura la protección de tus datos y minimiza riesgos.
5 razones para usar diseño web a medida
Descubre por qué el diseño web a medida es esencial para destacar en línea. Aprende sobre adaptabilidad, SEO y la experiencia del usuario.